前言
最近工作找得不太如意,要么被嫌弃没学历,要么被嫌弃项目经验少。
ARP 这玩意,做运维和排障总会碰到。遇到同网段不通,或者明明有路由却发不出去,我经常会查两张表。ARP 表看 IP 对应哪个 MAC,交换机的 MAC 地址表看这个 MAC 在哪个端口。后面做实验时,这两张表会一起用到。
ARP的用途
在以太网上发送 IPv4 数据时,主机先查路由,确定下一跳和出接口。目标在本地链路上,就用 ARP 查目标主机的 MAC。目标在远端,就查下一跳网关的 MAC。以普通 IPv4 转发为例,IP 包的目的地址还是最终目的地,填进以太网帧里的目的 MAC 则属于这一跳。
ARP 的基本格式见 RFC 826。IPv6 在本地链路上的地址解析由 Neighbor Discovery(ND)完成。 RFC 826 · RFC 4861
下面会看到代理 ARP(Proxy ARP)、免费 ARP(Gratuitous ARP),以及两个名字很像的老协议 RARP 和 InARP。后面这两个有各自的用途。
ARP工作原理
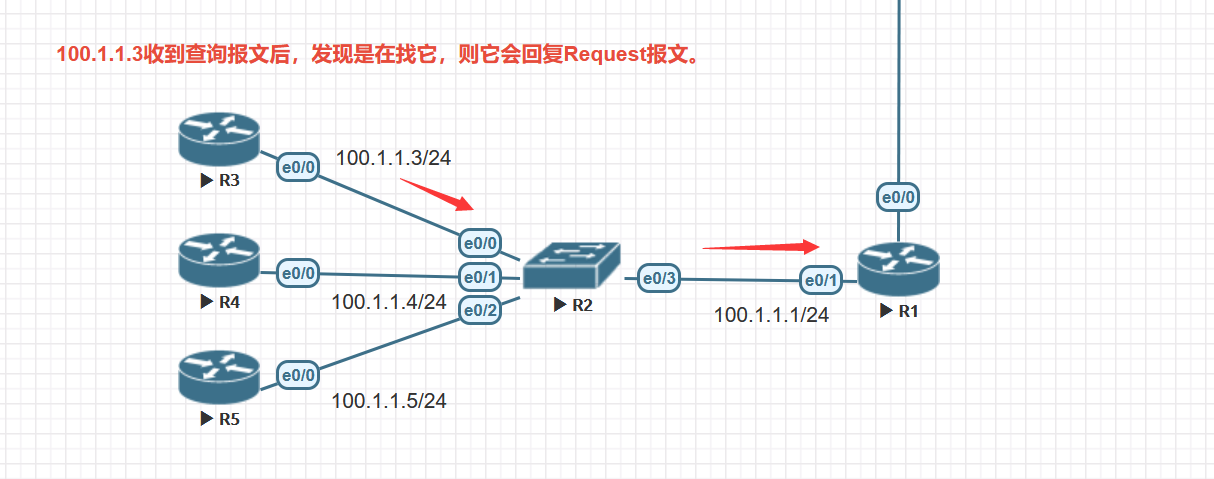
先看普通 ARP 的 Request 和 Reply。这个实验里 R1 和 R3 在同一个网段,R1 想 ping R3。如果缓存里没有 R3 的 MAC,R1 会先在本地链路上发 ARP Request。R3 认出请求在问自己的 IP,通常单播回 ARP Reply,R1 得到映射后就可以发送 ICMP。
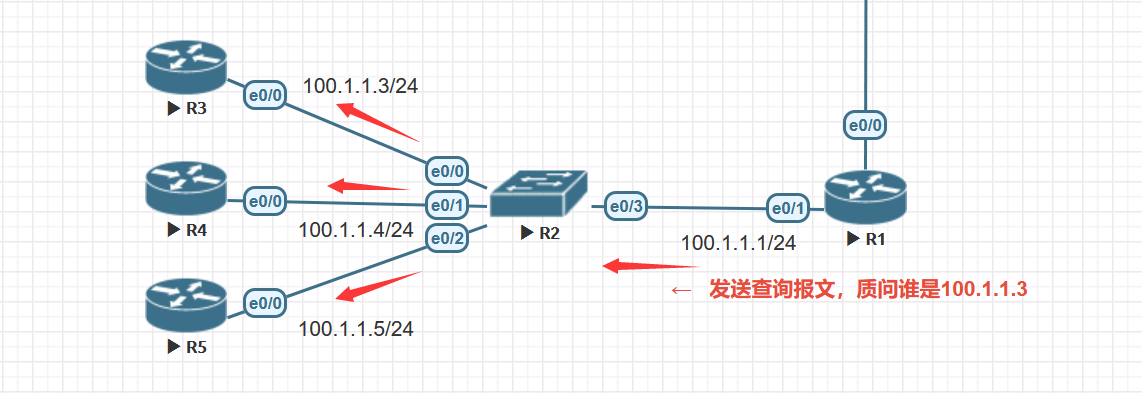
注意别把两个 MAC 字段看混了。广播 Request 的外层以太网目的 MAC是 ff:ff:ff:ff:ff:ff,这样请求才能在本广播域内泛洪。ARP 报文里的 Target MAC 还不知道,通常填 00:00:00:00:00:00。下面这张旧图画的是 R3 的回包,图中文字的「回复 Request」应为「回复 Reply」。
通过抓包来实际看看它的报文交换过程:
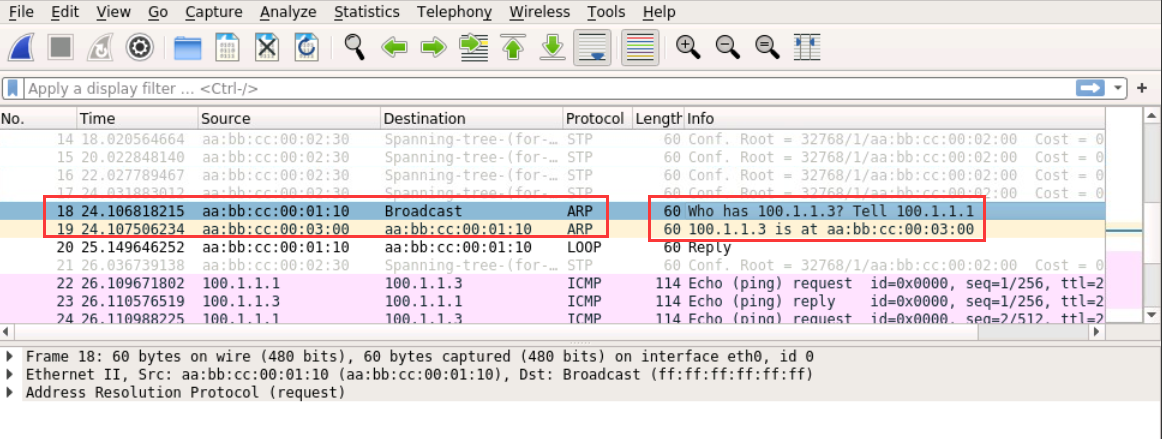
仔细看数据包 No.18,发送者是 100.1.1.1(R1),它在询问 100.1.1.3(R3)的 MAC 地址。
No.19 是 R3 回给 R1 的 ARP Reply,告诉 R1 这个 IP 对应哪个 MAC。接下来的 ICMP 才是这次 ping 的实际流量。有了有效的 ARP 缓存,下一次 ping 不一定会再次看到 Request。
ARP表
继续看 R3 的 ARP 表。ARP 表维护的是 IPv4 邻居和 MAC 的映射。纯二层交换主要查 MAC 地址表;如果交换机还有管理 IP 或三层接口,它也可以为自己的三层通信维护 ARP 表。
在这台 Cisco 设备上,可以用 show arp 或 show ip arp 查看。
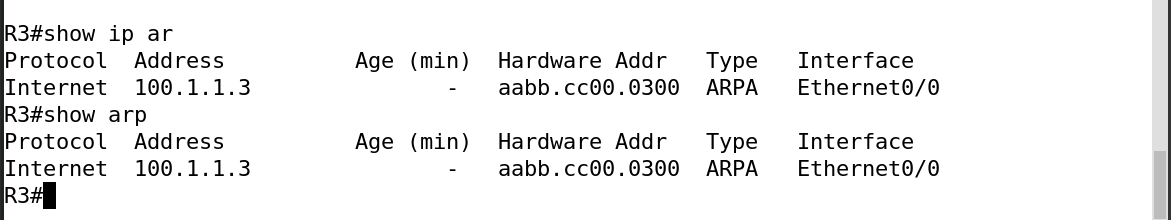
动态 ARP 表项会按设备的计时和刷新规则老化。在合适的接收条件下,设备也能从收到的 ARP 报文学习发送方的 IP 和 MAC,具体处理由设备实现决定。
这次我在缓存里还没有 R1 映射时发起 ping,前面的 ICMP 探测出现超时。ARP 解析需要时间,具体会不会丢、丢几个,要看设备如何处理等待解析的报文。
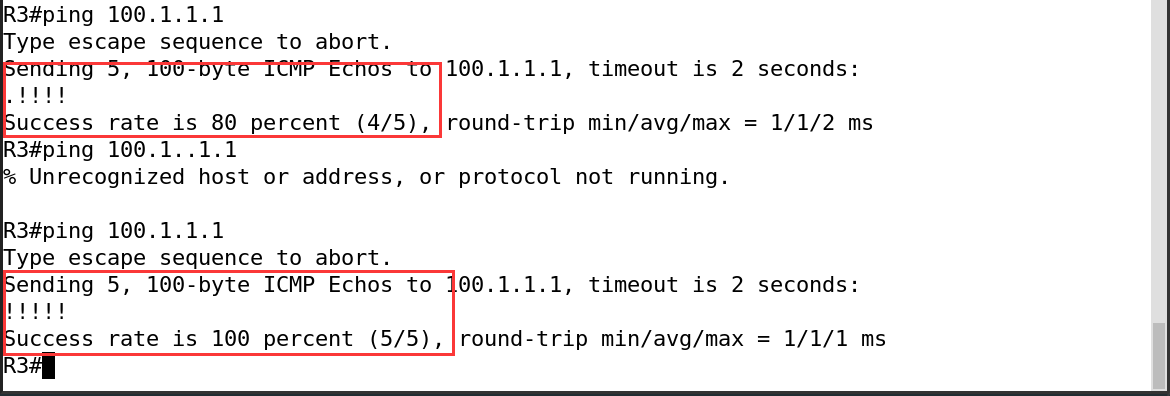
上图是我在 R3 上做的两次 ping。第一次出现超时,第二次有了 R1 的 ARP 表项后就能直接发 ICMP。这个结果只代表这次实验的表现。
ARP的其他种类
Proxy ARP
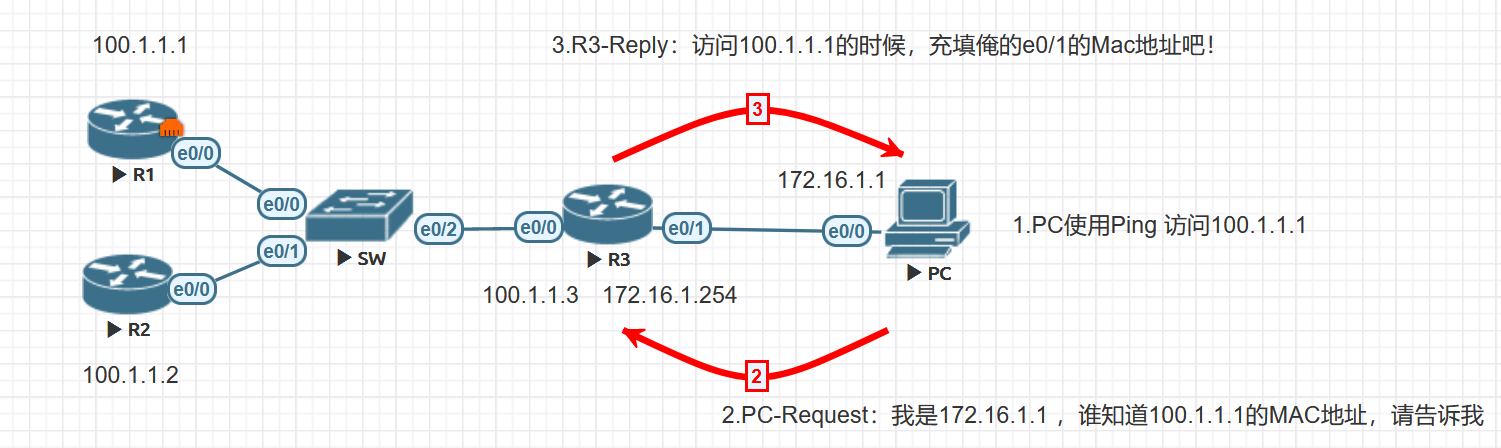
代理 ARP(Proxy ARP)是路由器代其他 IP 回答 ARP。以这里的实验为例,R3 收到查询后,如果启用了代理 ARP,而且能从另一侧把流量路由到目标,就用面向请求方的接口 MAC 代答。PC 接下来把帧送给 R3,IP 目的地址仍然是原来的目标。 RFC 1027
在无配置网关的情况下
这次我用 Cisco 设备模拟 PC。抓包里能看到它没配默认网关时,仍直接 ARP 查询远端的 100.1.1.1 和 100.1.1.2。R3 不会把这份二层广播转发到另一侧,而是在面向 PC 的 E0/1 上代答。一般主机如果没有可用路由,可能直接报目的不可达,未必会发出这种 Request。
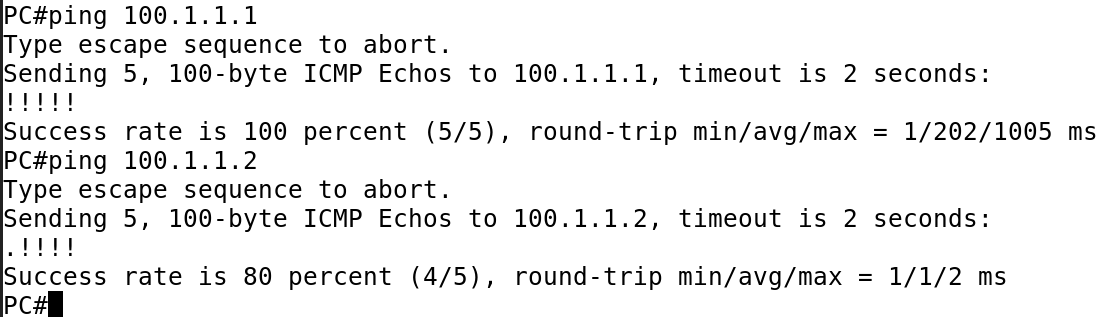
分别 ping R1 和 R2,看看 R3 会不会用同一个 MAC 地址代答。
先看 R3 的 E0/1,MAC 地址是 aabb.cc00.0510。
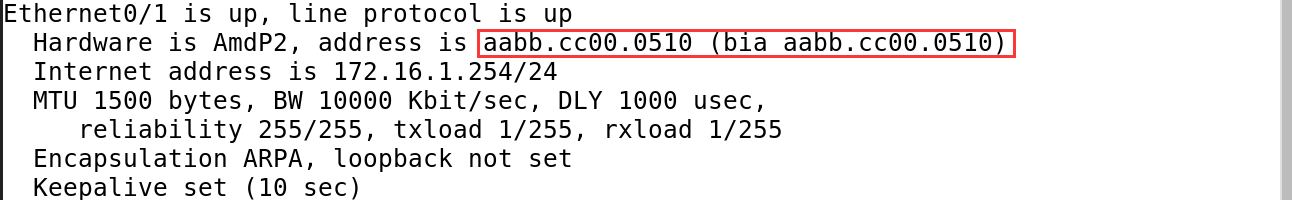
从抓包和 PC 的 ARP 表来看,PC 查 R1 和 R2 的 IP 时,R3 都用 E0/1 的 MAC aabb.cc00.0510 回答。所以 PC 会学到两个不同的目标 IP 对应同一个 MAC。
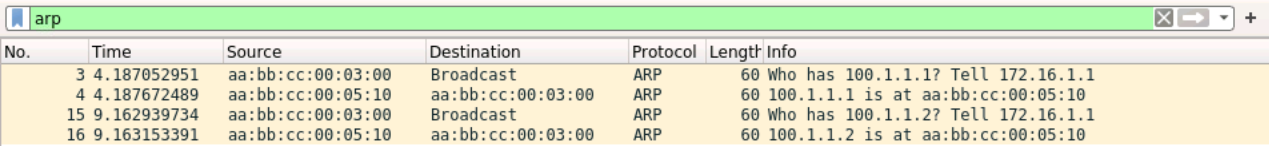
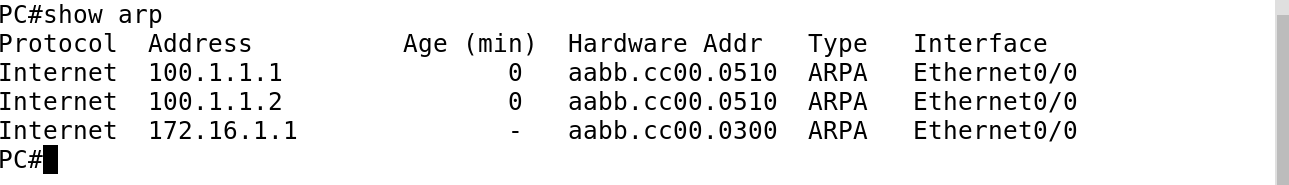
清掉 ARP 表后,如果马上又有流量,设备可能重新解析,表项也会回来。只看到表项重新出现,还不能判断是哪个动作触发的。要确认的话,可以在清表前后一起抓包。
在有配置网关的情况下
如图:
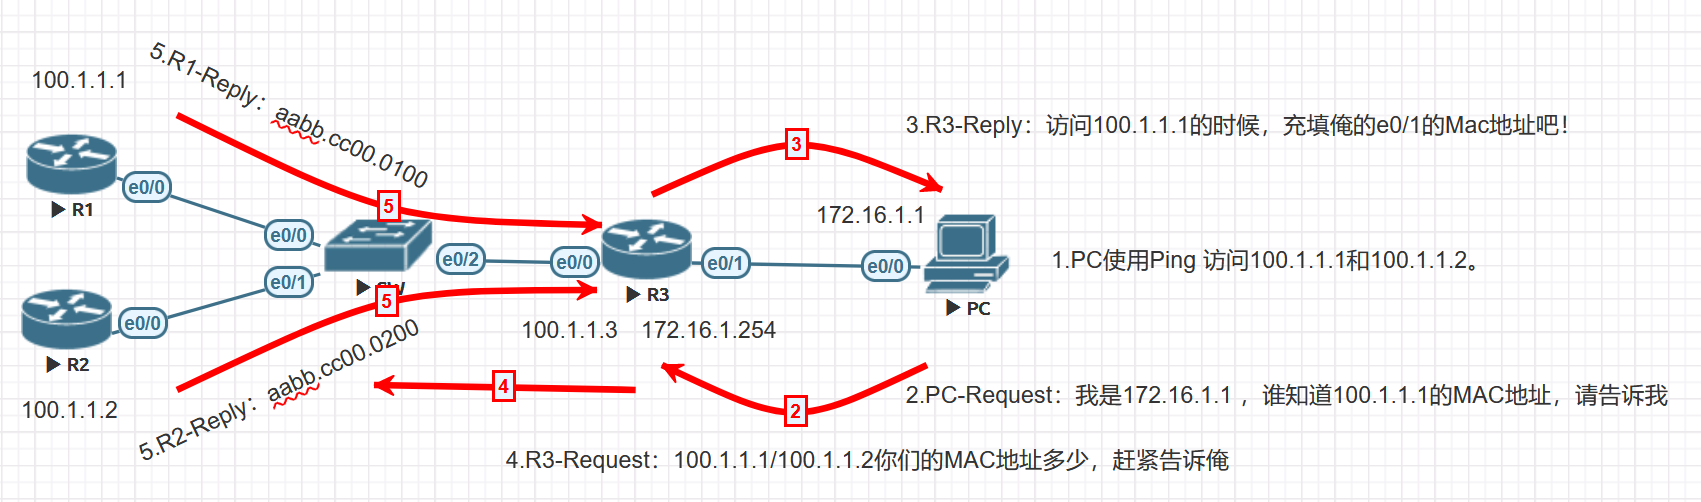
给 PC 配好默认网关后,我再 ping 同样的远端地址。
- PC 查路由,决定把远端流量交给 R3。如果没有缓存,就先查询 R3 网关 IP 对应的 MAC。
- PC 把以太网帧发给 R3,里面的 IP 包仍以 R1 或 R2 为目的地。
- R3 查自己的路由表。如果出接口这一侧还没有目标的 ARP 表项,就在这一侧发 ARP Request。
- R1 或 R2 回应后,R3 用解析到的 MAC 封装新的以太网帧,把 IP 包转发出去。
我们再抓包验证一下。
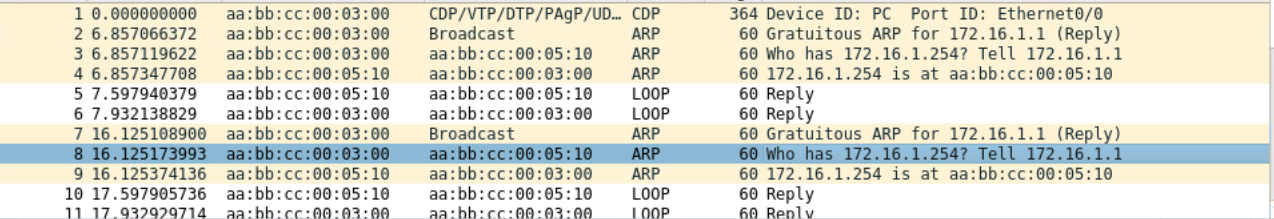
这里由于我清了两次ARP表,请不要介意。
No.7 是 PC 发出的免费 ARP Reply。看网关解析则要看 No.8 和 No.9:No.8 查询网关 172.16.1.254 的 MAC,No.9 是网关的回应。
接着从 PC 分别 ping R1 和 R2。
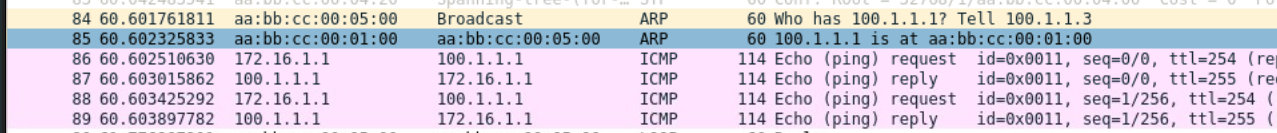
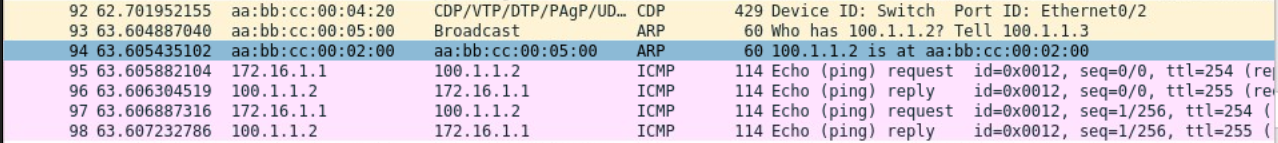
R3 收到去往 R1 和 R2 的报文后,会按路由选择出接口,并在需要时解析对端的 MAC。这就是为什么在 R3 的另一侧又能看到一轮 ARP。
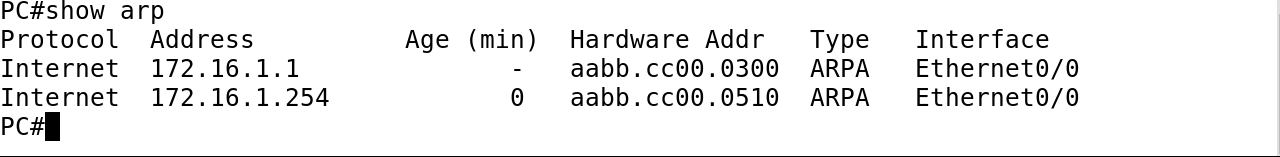
这次 PC 是按默认路由把远端流量交给网关,因此这条流不需要 Proxy ARP。PC 只需要解析这一跳的网关 MAC,图里的 ARP 表也只列出网关的动态映射。如果访问同网段的主机,PC 仍会直接解析对端的 MAC。
在没配置代理ARP和网关的情况
最后我们来看看如果同时没有开启代理ARP和PC没有配置网关的情况:
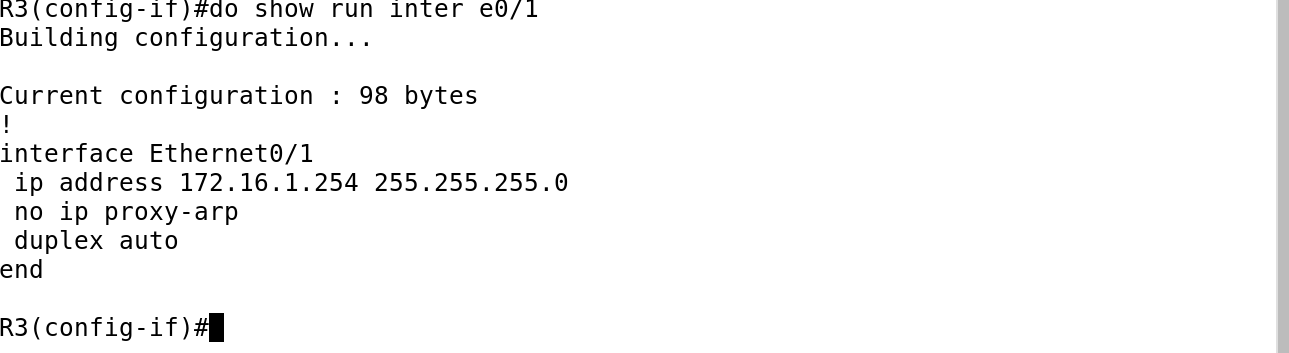
在 R3 面向 PC 的 E0/1 上关闭代理 ARP。
删除PC的网关配置:
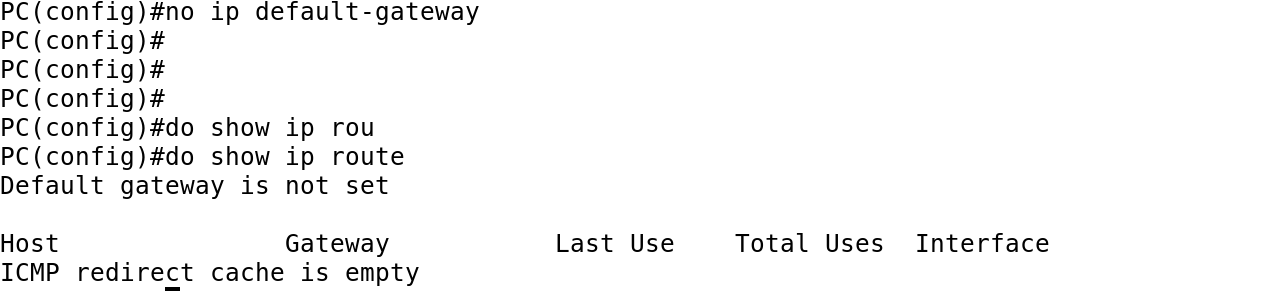
这时候我们进行对R1和R2的Ping动作:
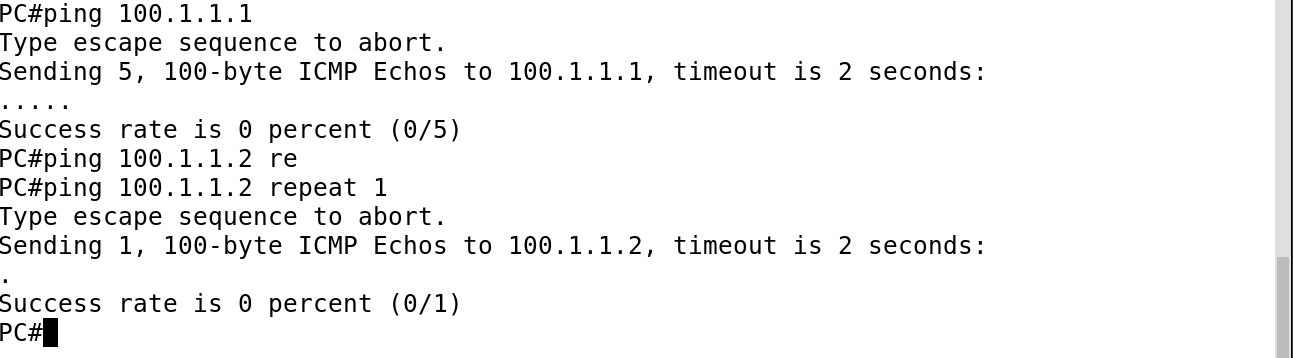
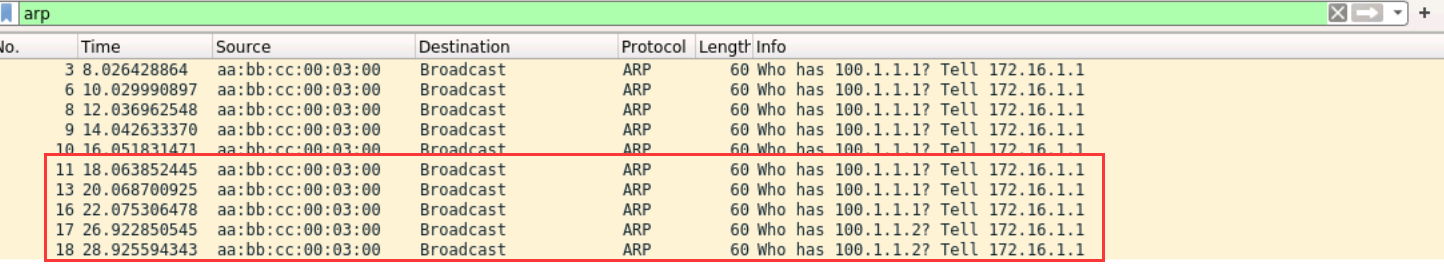
在 R3 的 E0/1 侧抓包,仍能看到这台模拟 PC 直接查询 R1 和 R2 的 IP。但这次 R3 已经不代答,真正的目标也不在这条二层链路上,PC 没收到 ARP Reply,所以这两次 ping 失败。
Gratuitous ARP
免费 ARP(Gratuitous ARP,简称 GARP)常用来在本地链路上通告自己的 IP 和 MAC,让邻居有机会刷新缓存。设备何时发送、用 Request 还是 Reply,以及接收端是否更新表项,要看实现。另一台设备如果也在用同一个 IP,这些报文还可能暴露地址冲突。
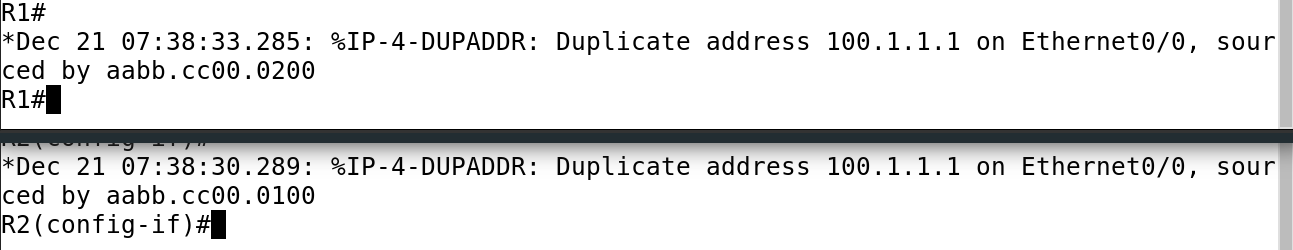
我们把R1和R2的IP地址配成一样,然后抓个包来看看:
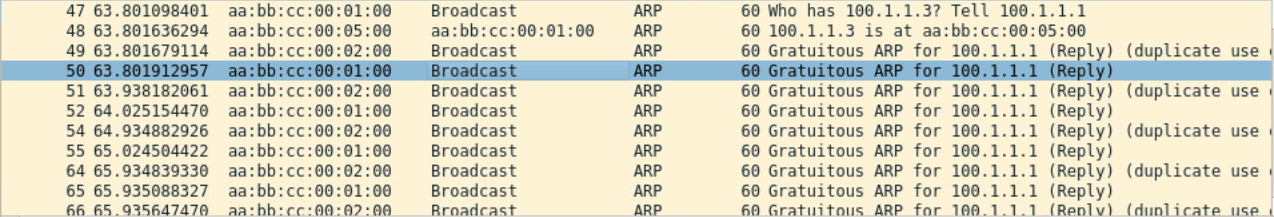
在这次重复 IP 实验里,可以看到两台设备都为同一个 IP 发出通告,R2 也报告了重复地址。接着看 R3 的 ARP 表。
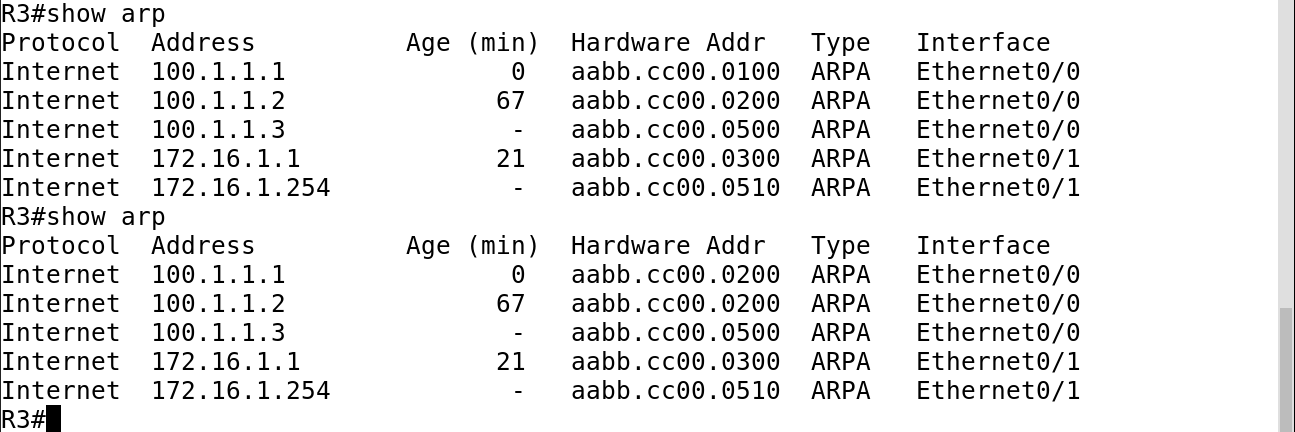
R3 上 100.1.1.1 对应的 MAC 在两台设备之间变化。对 R3 来说,同一个 IP 刚才还是一个 MAC,过一会儿又换了一个。
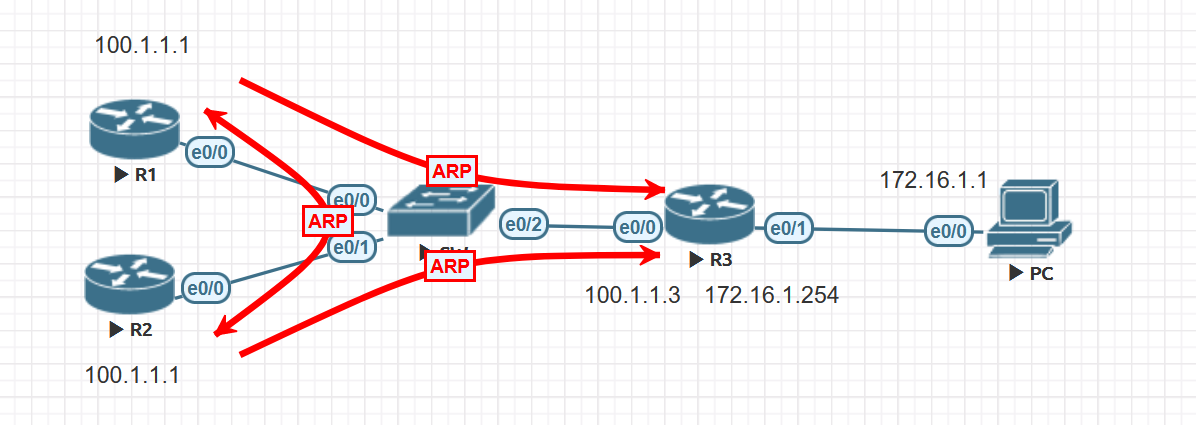
R1 和 R2 也能收到对方的通告。下面是这次 Cisco 实验里出现的重复地址日志。
免费 ARP 可以通告地址映射,也可能帮助发现冲突。如果要在启用地址之前检测冲突,可以看 RFC 5227 定义的 ARP Probe。它是本地链路上的广播 ARP Request,Sender IP 为 0.0.0.0,Target IP 是准备使用的候选地址。静态地址也能做 Probe。标准的 ARP Announcement 同样使用广播 Request,但 Sender IP 和 Target IP 都填要通告的地址。 RFC 5227
下面是 R3 和 PC 进行 DHCP 交换时留下的旧抓包。
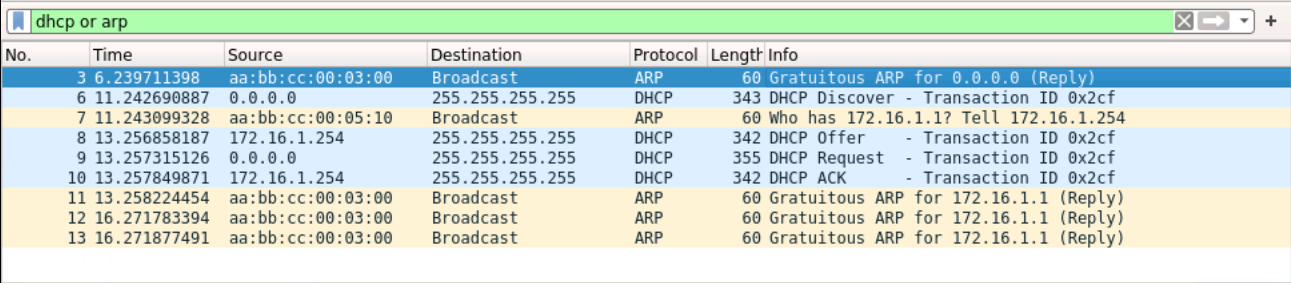
仔细看 No.3。Wireshark 标的是 Gratuitous ARP Reply,展开后的 opcode 也是 2。
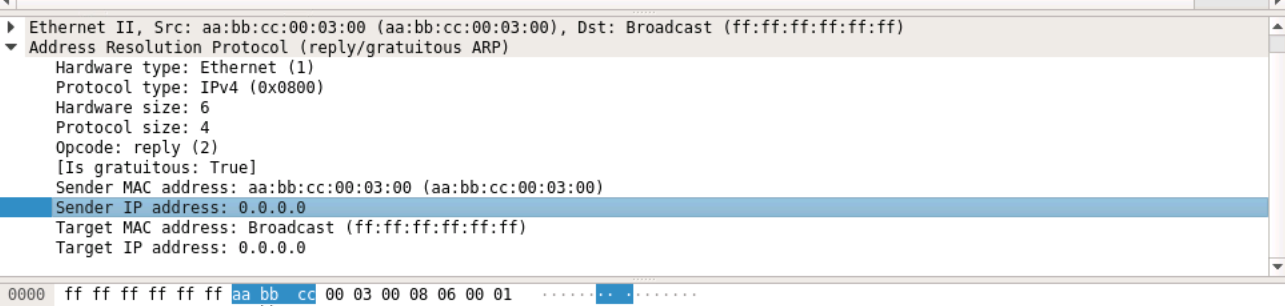
这帧的 Sender IP 和 Target IP 都是 0.0.0.0,所以不能把它当成标准 ARP Probe。后面的 No.11–13 则是 Wireshark 标出的 172.16.1.1 免费 ARP Reply。这组图可以用来对照设备实际发出的报文;如果要展示标准 Probe,还得另外抓到一帧 Sender IP 为零、Target IP 为候选地址的广播 Request。
Reverse ARP
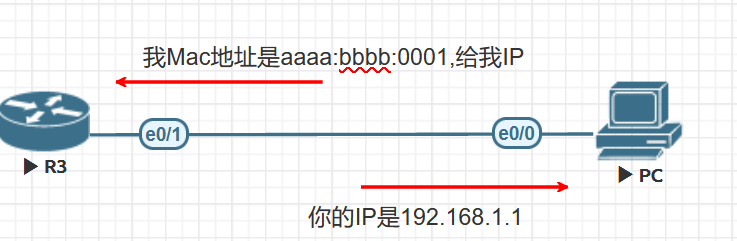
RARP(Reverse ARP,反向地址解析协议)让设备根据已知的硬件地址,向服务器查询预先分配的协议地址。早期无盘工作站可以用它查询自己的 IPv4 地址。这里的服务端得先有硬件地址到 IP 的对应关系。 RFC 903
工作过程如下图。
但是它却有不少弊端,比如:
- 需要提前做好绑定信息
- 每个网段都需要有RARP分配服务器
- 不分配DNS和网关
后来出现的 BOOTP 能提供更多启动参数,也可以通过中继跨网段服务客户端。 RFC 1542
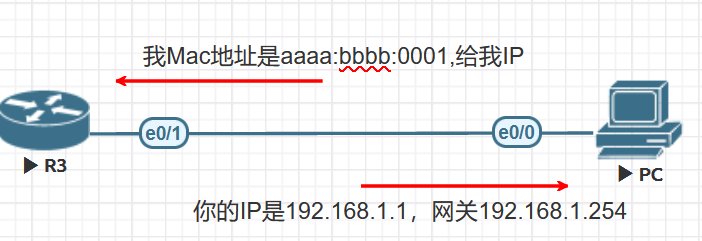
传统的 BOOTP 部署通常也会预先配置客户端的地址映射。
DHCP 在 BOOTP 报文格式的基础上加入了租约和动态分配。使用 DHCP 中继后,多个网段可以共用一组 DHCP 服务器。 RFC 2131
因为现网很少碰到,这里就不抓包分析了。
Inverse ARP
Inverse ARP(InARP)用来在已知链路标识的情况下,查询对端的协议地址。比如在 Frame Relay 里,已知一个 DLCI 对应的虚电路,可以用 InARP 学到这条电路对端的 IP。RARP 问的是设备自己的地址,InARP 这里问的是链路对端。 RFC 2390
这玩意和RARP一样,都是很少见的玩意,这里也不提了,先匿了。
ARP安全
基本 ARP 报文没有验证地址映射真实性的机制。同一广播域里,如果设备接受了伪造的映射,后续的帧就可能发往错误的 MAC。下面用实验把 ARP 欺诈和 ARP 泛洪分开看。
ARP欺诈攻击
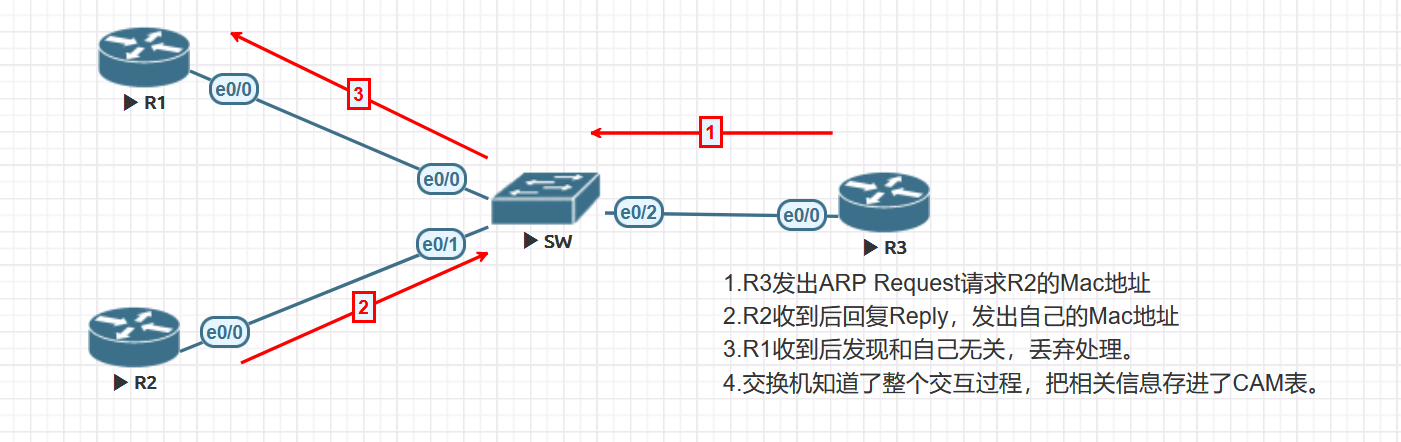
首先说明正常的交互过程:
假设 R1 是攻击者,下面看看它怎么做。
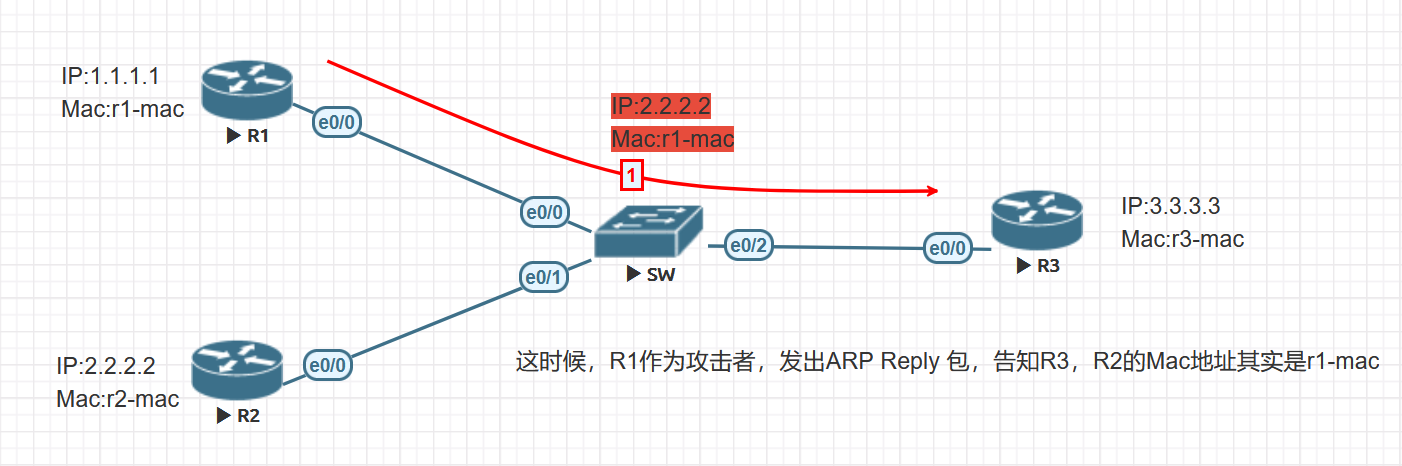
如果 R3 接受了 R1 伪造的 ARP Reply,就可能把 R2 的 IP 错绑到 R1 的 MAC。哪些通告能覆盖已有表项,要看 R3 的实现和安全策略。不能只凭「这份 Reply 来得比较晚」就判断它一定会被采纳。
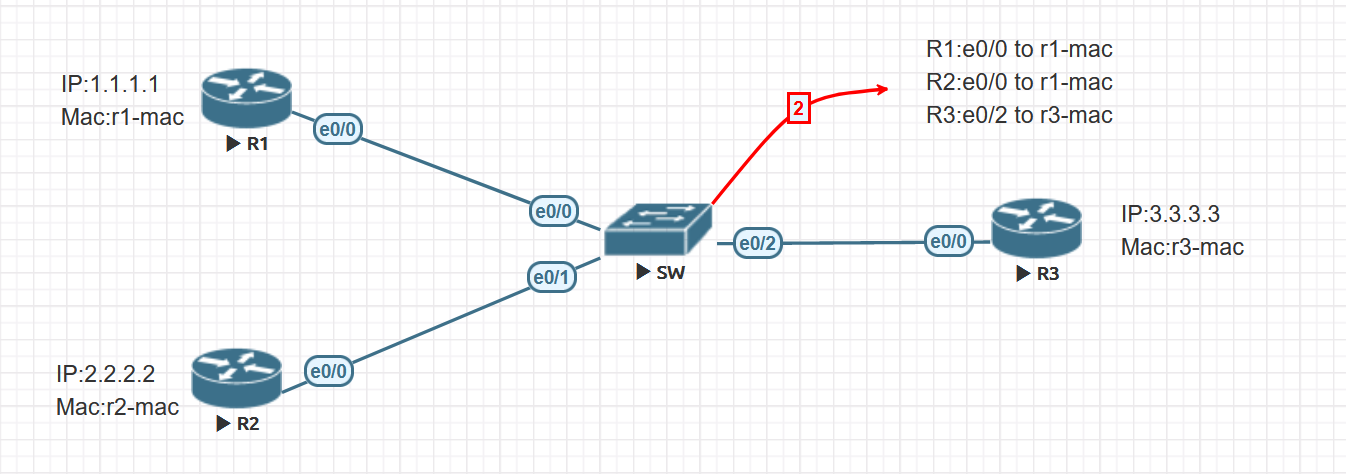
再看交换机。它在这个 VLAN 里按收到的帧学习源 MAC 和入端口,并用目的 MAC 查表转发。R1 的 MAC 在交换机通往 R1 的端口上,这个二层映射本身可以完全正确。下图应把 CAM 表旁的标注理解为 MAC 到端口的关系;R2 的 IP 错绑到 R1 的 MAC,发生在 R3 的 ARP 表里。
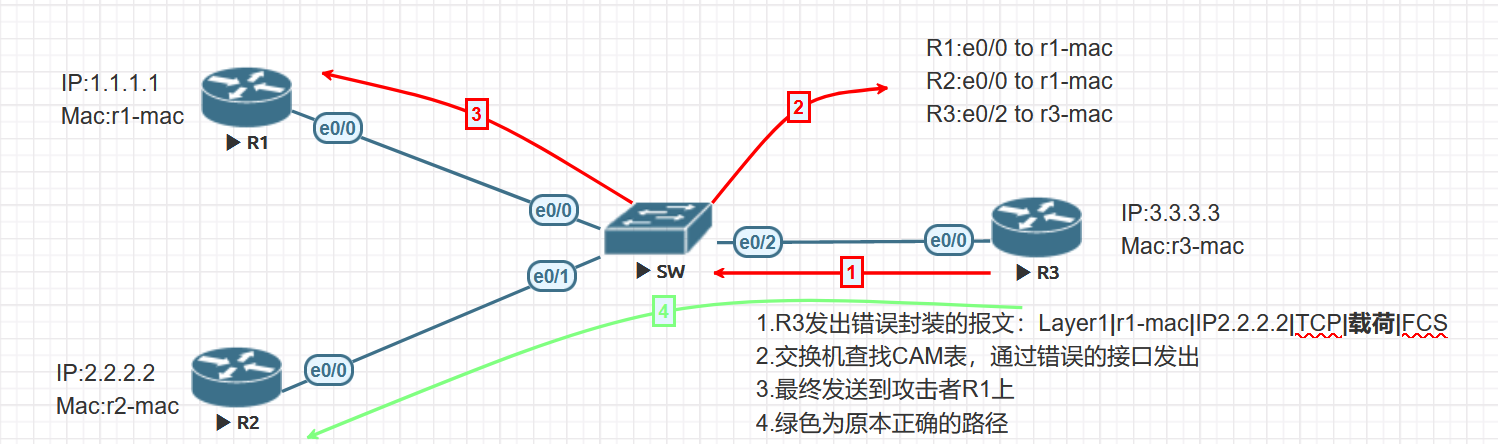
R3 仍然把 R2 的 IP 填在 IP 头里,但以太网目的 MAC 已经变成了 R1 的 MAC。交换机照这个目的 MAC 查表,帧就被送到 R1。
如果 R1 收到后继续转发,流量可能被它截取并形成中间人场景。明文协议的内容也可能被读到。如果 R1 不转发,受影响的通信就会中断。
ARP泛洪攻击
大量 ARP 报文可能加重设备的报文处理负担,并在实现允许学习这些映射时消耗邻居表资源。这类流量可以被用来造成拒绝服务。
CAM 表是另一回事。它按以太网源 MAC 学习,只有攻击同时带来大量不同的源 MAC,并且交换机接收并学习了它们,才可能造成 CAM 表资源压力。大量 ARP 或广播流量并不必然把 CAM 表填满。
防ARP欺诈攻击
1. DAI(动态 ARP 检测)
在支持的 Cisco Catalyst 设备上,DAI 检查不受信任端口收到的 ARP Request 和 Reply。DHCP 主机可以用 DHCP Snooping 学到的 IP 与 MAC 绑定来验证,静态地址环境可以配置 ARP ACL。上线前先检查合法主机的绑定或 ACL,避免把正常 ARP 一起挡掉。
下面假设 VLAN 10 的客户端使用 DHCP,合法 DHCP 服务器的报文从 E0/0 进入。在全局和接口配置模式下,先配置 DHCP Snooping。
Switch(config)#ip dhcp snooping
Switch(config)#ip dhcp snooping vlan 10
Switch(config)#interface Ethernet0/0
Switch(config-if)#ip dhcp snooping trust
确认 show ip dhcp snooping binding 里有预期的客户端绑定后,再对 VLAN 10 启用 ip arp inspection vlan 10。DAI 的 ip arp inspection trust 是另一项设置,配置在接口下,意味着该接口进入的 ARP 绕过 DAI 检查。要根据上游是否已做检查、设备之间能否验证绑定来决定,别看到上联就直接设成信任。可用 show ip arp inspection interfaces 和 show ip arp inspection statistics 检查状态与丢弃。 Cisco DAI 配置指南
2.网关定期发送免费ARP
部分华为设备支持让网关定期发送 GARP,帮助邻居刷新正确的网关映射。这是辅助措施,无法保证终端之后不会再接受伪造的映射。 华为网关 ARP 排障说明
下面是旧实验记录中的全局发送配置。间隔、配置视图和命令是否可用,要对照目标机型与 VRP 版本。
[Quidway] arp gratuitous-arp send enable
[Quidway] arp gratuitous-arp send interval 100
如果要按接口配置发送间隔,先确认目标平台是否支持对应命令和接口视图。原来的接口示例里混进了 arp anti-attack gratuitous-arp drop,它属于接收侧的丢弃功能,下面单独讲。
防ARP泛洪攻击
1.ARP 限速
ARP 报文限速针对收到的 ARP 流量。下面的华为命令是旧实验记录,支持的配置范围、时间窗和超限动作以目标机型和软件版本为准。Cisco 的 DAI 也提供接口命令 ip arp inspection limit rate;部分 Catalyst 平台超限会把端口置为 err-disabled,部署时要按设备文档核对。 Cisco DAI 配置指南
旧记录中的全局限速示例。
[Quidway] arp anti-attack rate-limit enable
[Quidway] arp anti-attack rate-limit 200
旧记录中的 VLAN 100 限速示例。
[Quidway] vlan 100
[Quidway-vlan100] arp anti-attack rate-limit enable
[Quidway-vlan100] arp anti-attack rate-limit 200
旧记录中的 GE1/0/1 限速示例,配置的时间窗为 10 秒,门槛为 200 个报文,阻断定时器为 60 秒。
[Quidway] interface gigabitethernet1/0/1
[Quidway-GigabitEthernet1/0/1] arp anti-attack rate-limit enable
[Quidway-GigabitEthernet1/0/1] arp anti-attack rate-limit 200 10 block timer 60
2.ARP Miss 限速
设备收到需要三层转发的 IP 包时,如果已有路由却没有可用的下一跳 ARP 表项,可能触发 ARP Miss。某些平台需要把相关事件交给控制平面处理,再从出接口尝试解析下一跳。如果有大量发往未解析邻居的流量,就可能加重控制平面和出接口广播负担。
ARP Miss 限速管的是这类解析缺失触发的事件,和上一节限制收到的 ARP 报文是两回事。下面保留旧记录中的华为示例。全局设置如下。
[Quidway] arp-miss anti-attack rate-limit enable
[Quidway] arp-miss anti-attack rate-limit 200
VLAN 100 的 ARP Miss 限速示例。
[Quidway] vlan 100
[Quidway-vlan100] arp-miss anti-attack rate-limit enable
[Quidway-vlan100] arp-miss anti-attack rate-limit 200
配置设备在 10 秒钟内最多允许处理 200 个从接口 GE1/0/1 上送的 IP 报文触发的 ARP Miss 消息。
[Quidway] interface gigabitethernet1/0/1
[Quidway-GigabitEthernet1/0/1] arp-miss anti-attack rate-limit enable
[Quidway-GigabitEthernet1/0/1] arp-miss anti-attack rate-limit 200 10
3.免费 ARP 主动丢弃
部分华为平台有接收侧的免费 ARP 丢弃功能。下面是旧记录中的全局和 VLANIF 配置示例,使用前要对照机型和版本,确认过滤范围以及是否会影响业务依赖的地址更新。
全局配置示例。
[Quidway] arp anti-attack gratuitous-arp drop
在接口 VLANIF10 下使能免费 ARP 报文主动丢弃功能。
[Quidway] interface vlanif 10
[Quidway-Vlanif10] arp anti-attack gratuitous-arp drop
Cisco 的 ip arp gratuitous 也要按平台的命令参考来看。例如 Cisco IOS 文档中,local 只接受本子网的 GARP,ignore 停止设备处理收到的 GARP。不要把本机的 ARP 处理设置当成对整个 VLAN 的二层报文过滤。使用前也要确认是否有业务依赖 GARP 刷新地址映射。 Cisco IOS 指令参考
